2025-06-18
“ SQL Injection과 파라미터 변조 공격을 받아 학사행정정보시스템에 보관된 32만여명의 개인정보가 외부로 새 나갔다. … “ “ 파라미터 변조 공격으로 통합행정시스템에 침입해 8만3천여명의 주민등록번호를 포함한 개인정보를 탈취했다. …”
▶ 기사보기
침해사고 발행 기업(기관) 특징
관리자 계정주요 인프라 공격의 85%가 최신 패치, 2차 인증 적용, 최소 권한 원칙 등 기본적인 보안수칙을 지키지 않아서 발행 합니다.
2차 인증 적용 순서
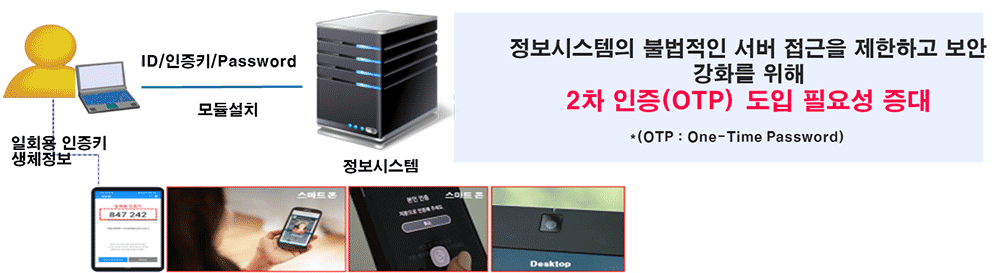
정보자산(서버)의 로그인 ID 및 비밀번호는 언제든 유출이 될 수 있습니다. 이에 대한 서버 OS에 대한 별도의 2차 인증은 필수입니다.
현재 환경과 고민을 알려주시면, 적용 가능 여부와 예상 절감폭을 정리해 회신드립니다.